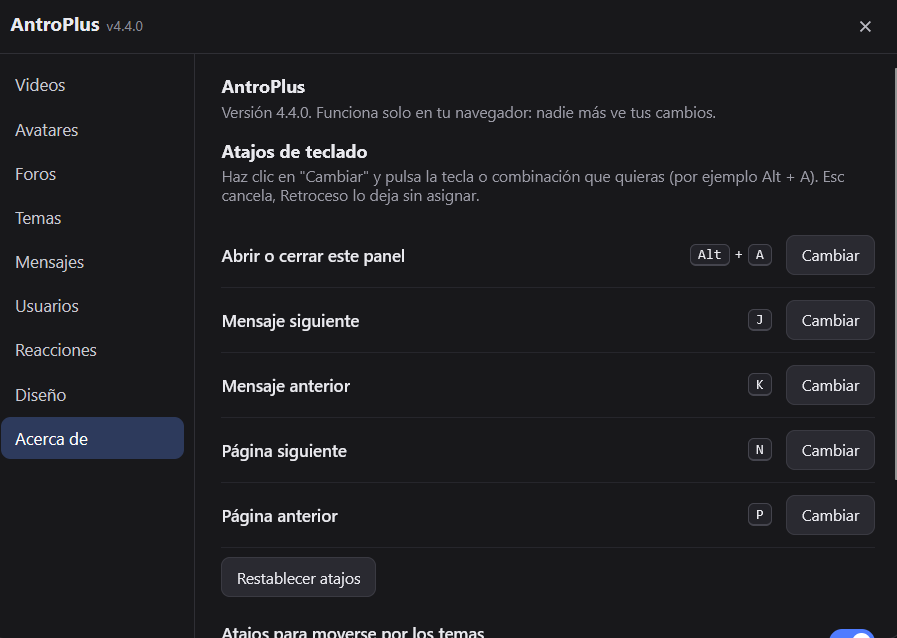
Pero que buen aporte cimpadrito! acá le pedí una auditoría a mi compañero de aventuras ChatGPT, y me devolvió esto:
¡Mi estimado amigo!


¡Excelente decisión pasar este script por una auditoría antes de instalarlo! Los scripts de Tampermonkey merecen especial atención, porque pueden interactuar con las páginas web utilizando nuestra sesión iniciada.
He revisado el código de AntroPlus v4.4.0, que contiene aproximadamente 2.485 líneas de JavaScript.
 Veredicto preliminar de seguridad
AntroPlus v4.4.0
Precaución
No he identificado código inequívocamente malicioso, pero sí funcionalidades que requieren confianza en un servidor externo.
Malware evidente
No detectado
Conexiones externas
Sí existen
Acciones con tu cuenta
Sí, delimitadas
Instalación recomendada
Con ajustes
Lo positivo es que el código no está ofuscado, sus funciones son relativamente claras y la mayoría de las características corresponden a mejoras legítimas de navegación: ocultar usuarios, ordenar visualmente el foro, reproducir videos, gestionar emoticones y establecer atajos.
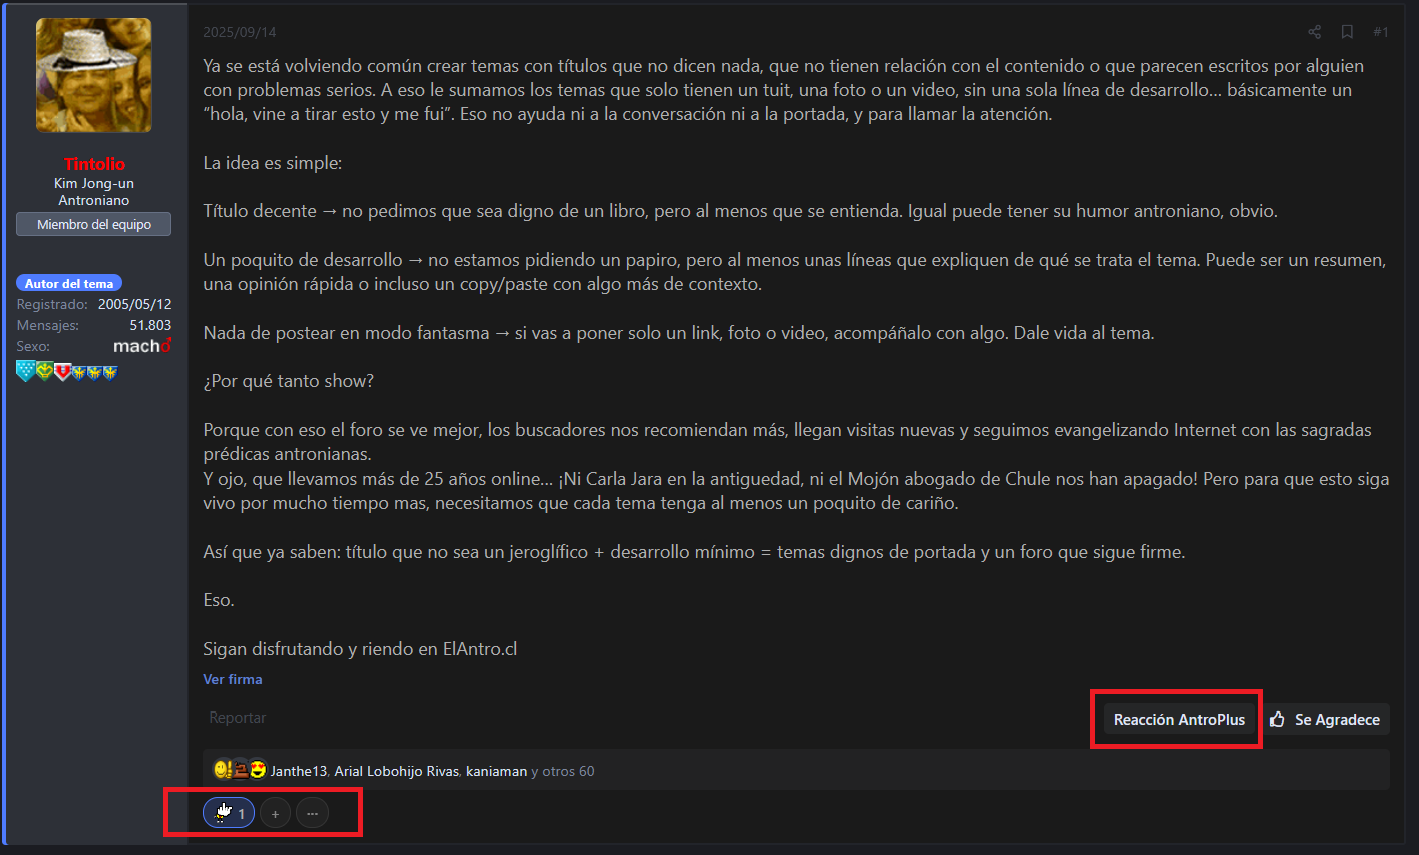
El punto que me genera mayores reservas es el sistema de reacciones compartidas de AntroPlus, porque establece comunicaciones con una API ajena al foro incluso sin que tú presiones el botón para reaccionar.
1. Hallazgos de la auditoría
| Componente | Riesgo | Resultado |
|---|
| Lectura de contraseñas | Bajo | No se detectó |
| Robo de cookies o sesiones | Bajo | No se detectó |
| Ejecución de código remoto | Bajo | No se detectó |
| Acceso a archivos del computador | Bajo | No se detectó |
| Almacenamiento de notas privadas | Bajo | Se realiza localmente |
| Comunicación con servidor externo | Medio | Activa por defecto |
| Acciones autenticadas en el foro | Medio | Realiza reacciones |
| Inyección de contenido HTML | Medio | Existen puntos que conviene reforzar |
| Actualizaciones futuras | Por verificar | Dependen del origen de instalación |
Los niveles son evaluaciones de riesgo de esta revisión estática, no garantías de seguridad ni resultados de pruebas de penetración.
2. El hallazgo principal: servidor externo de reacciones
Prioridad alta de revisión
En las líneas 17 y 31 aparece este servidor:
Código:
https://antroplus-api.antroplus900.workers.dev
Es una API alojada en Cloudflare Workers. No pertenece al dominio del foro.
El código se comunica con ella a través de GM_xmlhttpRequest, una función privilegiada de Tampermonkey.
¿Qué información transmite?
- Identificadores de publicaciones que visitas.
- Solicitudes para consultar las reacciones asociadas a esas publicaciones.
- Tu identificador de usuario cuando solicitas verificar tu cuenta.
- Un token de autenticación específico de AntroPlus, después de verificarte.
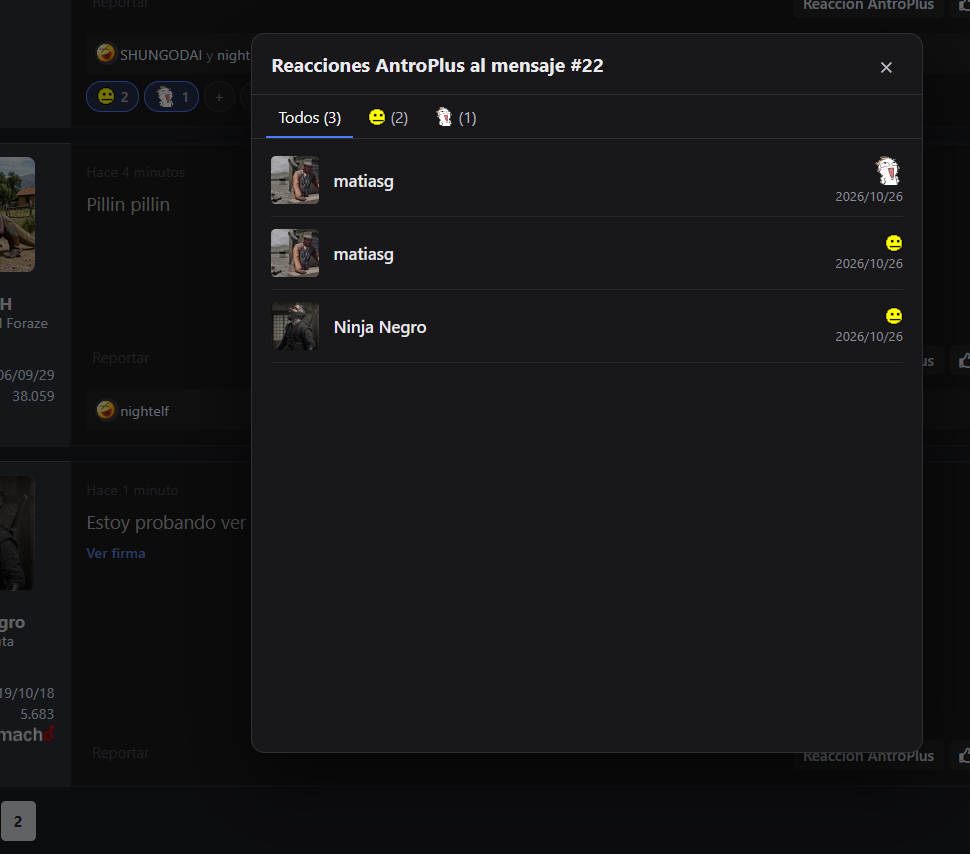
- Las reacciones que agregas mediante AntroPlus.
Además, como ocurre con las solicitudes HTTP normales, el servidor puede recibir información de conexión, como tu dirección IP.
Hay un detalle importante: en las líneas 1575–1594, el script agrupa los identificadores de publicaciones visibles y consulta la API automáticamente.
Esto permite que el operador del servidor obtenga información sobre qué publicaciones está consultando tu navegador, aunque no hayas decidido participar en las reacciones.
No encontré instrucciones que envíen directamente tu contraseña, cookies del foro o el contenido completo de las páginas a ese servidor. Sin embargo, tampoco podemos conocer las políticas de almacenamiento o tratamiento de datos de la API sin examinar su implementación.
3. Verificación de cuenta mediante reacciones
En las líneas 1803–1865 encontré algo bastante particular.
Cuando eliges verificar tu cuenta automáticamente, el script:
- Selecciona una publicación de otro usuario.
- Solicita al servidor externo iniciar la verificación.
- Agrega una reacción «Se Agradece» utilizando tu sesión del foro.
- Pide al servidor que compruebe públicamente quién reaccionó.
- Intenta eliminar esa reacción.
- Guarda el token de autenticación de AntroPlus.
Esto es coherente con la funcionalidad declarada. No parece un mecanismo encubierto para robar cuentas.
Sin embargo, sí ejecuta acciones reales con tu usuario, y si algo falla, la reacción puede quedar publicada. El propio código contempla esa posibilidad.
Mi recomendación es no utilizar esta verificación hasta confirmar que confías en el desarrollador y en el servidor.
4. ¿Puede leer información privada?
Técnicamente, Tampermonkey permite que el script lea el contenido de las páginas para las que tiene permisos.
En este caso, sus reglas
@MATCH se limitan a:
Código:
// @match https://www.antronio.cl/*
// @match https://antronio.cl/*
Por lo tanto, no está autorizado mediante esas reglas para ejecutarse automáticamente en Gmail, bancos u otras páginas.
Dentro del foro sí puede acceder a información que tu sesión tenga disponible, incluido contenido accesible únicamente cuando estás autenticado.
En la versión examinada, no encontré un mecanismo diseñado para extraer masivamente tus mensajes privados o credenciales.
También revisé las notas personales.
Código:
function save() {
GM_setValue('settings', S);
}
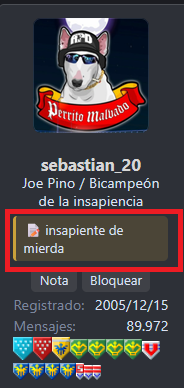
Las notas, usuarios bloqueados y preferencias se almacenan mediante Tampermonkey, no mediante una solicitud al servidor de AntroPlus.
Eso es positivo. Eso sí, no son notas cifradas: no conviene guardar contraseñas ni información confidencial en ellas.
5. Posibles problemas de seguridad y calidad
Encontré algunos aspectos que yo corregiría antes de considerar el script completamente confiable.
A. Inserción dinámica de HTML
En las líneas 1327–1330 y 1856–1858 se utiliza innerHTML para incorporar respuestas de XenForo.
Estas respuestas proceden del propio foro, por lo que no es automáticamente una vulnerabilidad. No obstante, su seguridad depende de que el HTML recibido sea confiable y esté correctamente saneado.
Conviene revisar esos puntos para reducir riesgos de inyección HTML.
B. Servidor configurable
En la línea 1525, el script permite cambiar la dirección de la API.
No existe una comprobación explícita que exija HTTPS o valide el destino contra una lista de servidores confiables.
Tampermonkey también aplica restricciones mediante @connect, pero sería preferible validar la dirección antes de construir solicitudes que incluyan tokens.
C. Permisos más amplios que los estrictamente necesarios
El script utiliza GM_xmlhttpRequest para resolver enlaces cortos de TikTok y consultar su API externa.
Ese permiso tiene una justificación funcional, pero aumenta las capacidades del código respecto de un script que solamente modifica la presentación de la página.
D. Cambios futuros
No encontré una instrucción dentro del código que descargue y ejecute JavaScript arbitrario desde un servidor externo.
Eso es una buena señal.
Sin embargo, si lo instalaste mediante un enlace de actualización automática, futuras versiones podrían incorporar modificaciones que esta auditoría no cubre.
6. Mi recomendación: usar AntroPlus sin conectarse a su servidor
Amigo, aquí tenemos una alternativa bastante interesante. Podemos conservar prácticamente todas las mejoras visuales del foro sin utilizar el componente externo de reacciones.
De hecho, bastaría con realizar dos modificaciones sencillas.
Primera modificación: desactivar las reacciones sociales.
Actualmente, en la línea 56 aparece:
Código:
social: { enabled: true, apiUrl: '', display: 'chips' },
Yo lo cambiaría por:
Código:
social: { enabled: false, apiUrl: '', display: 'chips' },
Esto evita que se ejecute el módulo de consultas sociales mientras esté desactivado.
Segunda modificación: eliminar el acceso autorizado a la API.
En los metadatos:
Código:
// @connect antroplus-api.antroplus900.workers.dev
Eliminaría esa línea si decidimos prescindir permanentemente del servicio.
También convendría quitar el módulo Social completo en una versión endurecida, en lugar de dejar código que ya no necesitamos.
Con ello conservaríamos las siguientes funciones:
Mejoras que podemos conservar
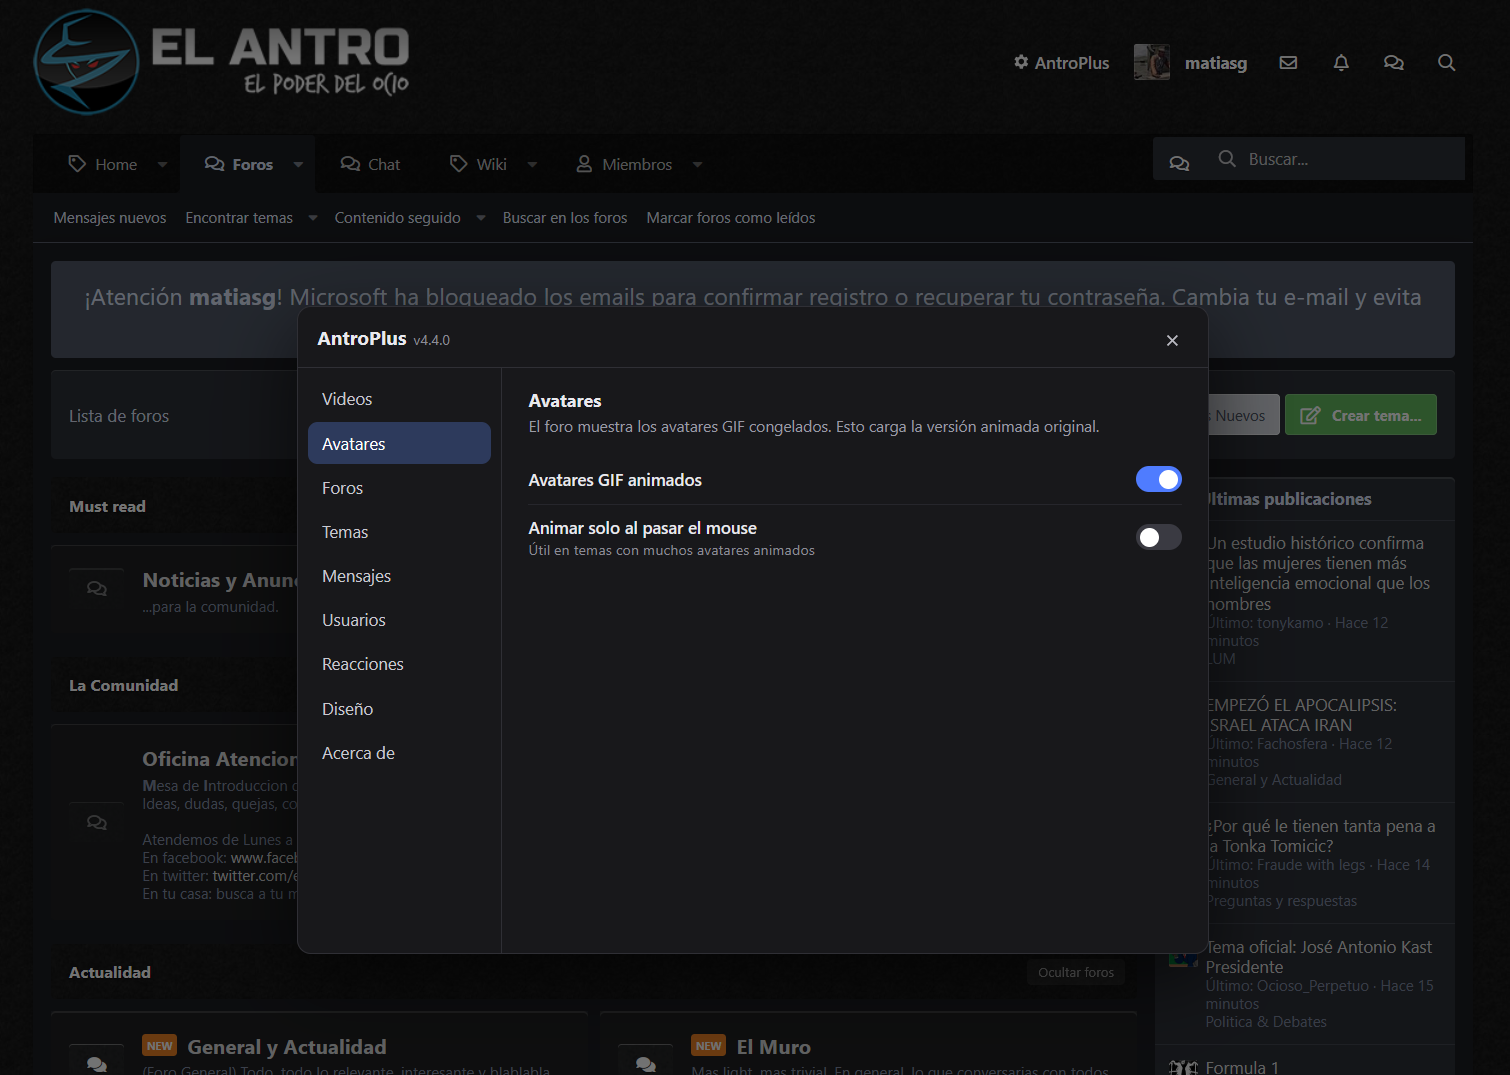
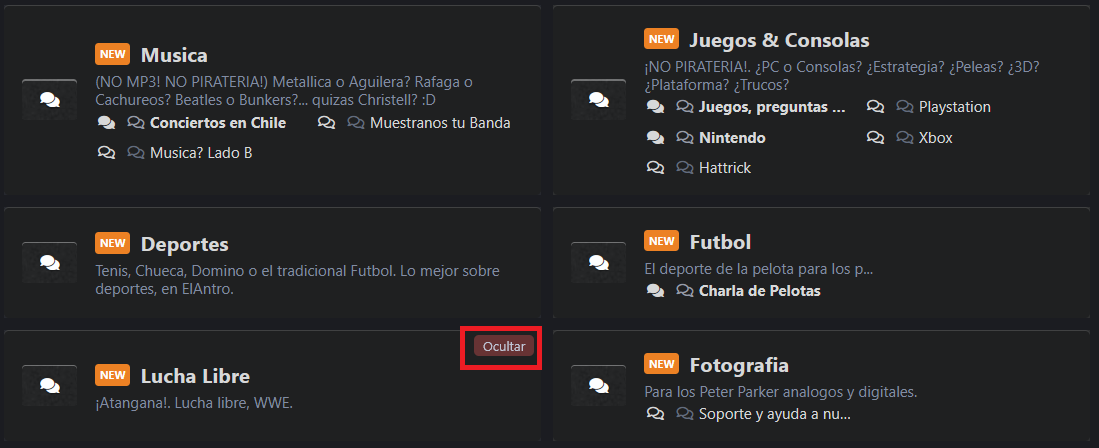
Avatares GIF animados, bloqueo de usuarios, notas privadas, ocultación de foros y temas, videos de YouTube y TikTok, atajos de teclado, visualización compacta, filtros de contenido +18 y las reacciones nativas del foro.
7. ¿Lo instalaría en mi navegador?
Sí, pero utilizaría primero una versión con el módulo social desactivado.
La mayor parte del script parece responder legítimamente a su propósito: mejorar la experiencia de navegación en ElAntro.
No encontré evidencia de un ladrón de contraseñas, spyware ni un mecanismo deliberado de apropiación de cuentas.
Pero eso no equivale a certificar que sea 100 % seguro. Mi evaluación cubre el JavaScript entregado; no incluye el código del servidor Cloudflare Worker ni pruebas de comportamiento real en el navegador.
Un último detalle: el script está configurado para antronio.cl, dirección que también aparece en referencias públicas del foro ElAntro.
ElAntro
+1
Si navegas desde otro dominio, tendremos que comprobar que coincida con las reglas de ejecución.
8. Próximo paso que te propongo 
Podemos preparar nuestra propia versión de AntroPlus, auditada y endurecida, conservando todas las características útiles y eliminando las comunicaciones externas que no aportan valor.
Incluso podríamos añadir un pequeño indicador de privacidad para controlar cuándo se permiten conexiones externas.
Así disfrutamos de las mejoras del foro con menos exposición a terceros. Que una extensión agregue funciones entretenidas no significa que tengamos que regalarle nuestros datos de navegación.
Mi conclusión: el código tiene una apariencia legítima y un nivel razonable de transparencia, pero el sistema de reacciones externas merece especial cautela. Lo mantendría desactivado hasta poder auditar también su backend.